
核心信息
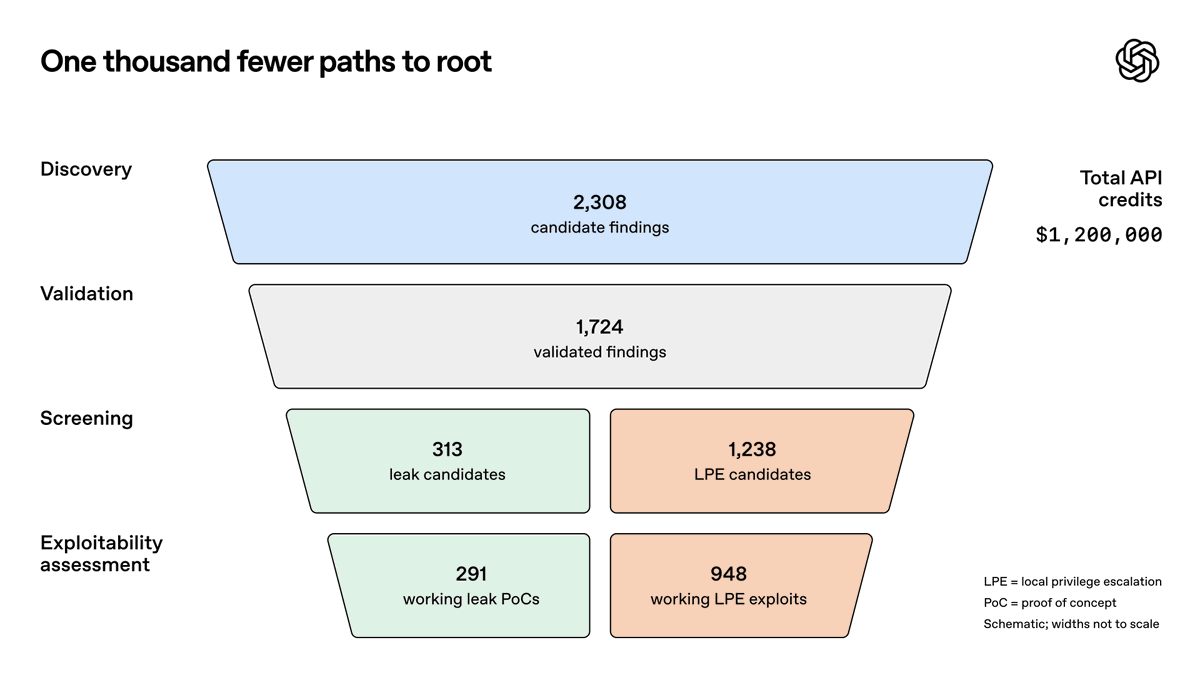
OpenAI 安全研究人员构建了一条自主的网络安全漏洞发现、利用与修复流水线。在一次使用某款即将推出的网络安全模型的运行中,该流水线验证并为 Linux 内核中的 948 个本地提权漏洞生成了补丁,API 总成本为 120 万美元。
要点
- 这些智能体发现并使用了至少 10 种 Linux 利用技术,OpenAI 及所咨询专家认为这些技术是全新的。
- 这表明前沿大模型能够发现并修复新的利用方法,而不仅仅是套用已知技术。
- OpenAI 表示目标是帮助防御者在攻击者利用漏洞之前发现并修复它们。
- 团队正与 Linux 维护者及 Patch the Planet 合作伙伴就报告和补丁展开合作。